复制一段文字,切换到另一个应用,就能找到朋友分享的商品或活动。口令分享把内容定位信息装进文本,让用户通过主动复制和粘贴完成跨应用传递。
它可以补充直接跳转不方便的场景,但不是“全平台畅通”的通行证。真正需要设计好的,是用户如何找到内容、平台能确认哪些行为,以及剪贴板中的文字是否来自用户真实意愿。
一、口令的价值,是携带内容线索跨应用传递
口令通常由可读介绍、目标应用提示和一段识别码组成,也可能夹带链接。识别码可以对应服务端保存的商品、活动和分享来源;看起来像乱码,不代表它一定经过加密。
口令适合目标用户已经安装应用、愿意切换应用,且需要传递特定内容入口的场景。它减少了对直接跳转的依赖,却增加了复制、切换和识别步骤;用户未安装应用时,还会遇到下载、登录和重新查找的问题。
因此,“只有两步”只是界面概括,不是完整转化链路。不要预设口令一定比链接更方便,应按人群比较实际到达和有效参与。
文本同样受传播平台规则和内容治理约束。处理正常兼容问题,可以提供主动粘贴、手动输入或站内搜索入口;如果内容因违规被限制,应处理违规根因,不能靠更换口令继续分发。
二、把分享者与接收者的操作接起来
一条可理解的链路是:生成口令 → 用户复制并发送 → 接收者复制 → 打开目标应用 → 主动粘贴或按系统要求授权 → 确认内容 → 到达页面。
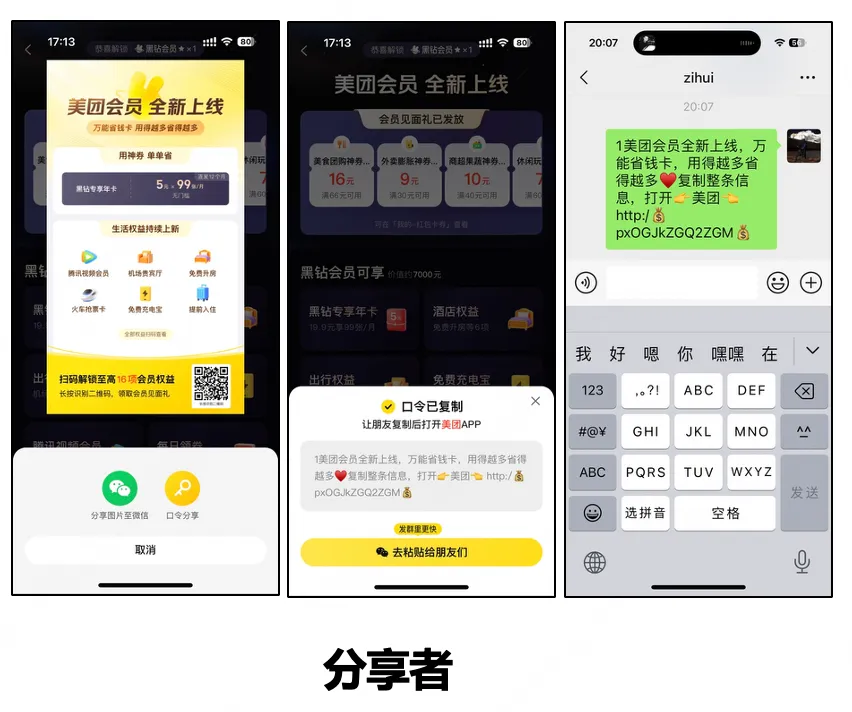
这组图从左到右展示分享者的三个环节:选择口令分享、获得“口令已复制”提示、把文本发到微信聊天。重点是分享入口不仅提供内容,还要说明朋友需要复制并打开哪个应用。产品应分别记录生成与复制;发出的消息虽然出现在截图中,目标应用却未必能获得微信侧的发送、送达或阅读状态。
分享文案要让人看懂分享的是什么、在哪个应用打开,避免只有无法辨认的编码。图中的优惠和活动状态属于当时页面,不能作为当前权益承诺;“发群里更快”也不能成为默认群发或反复打扰的理由。
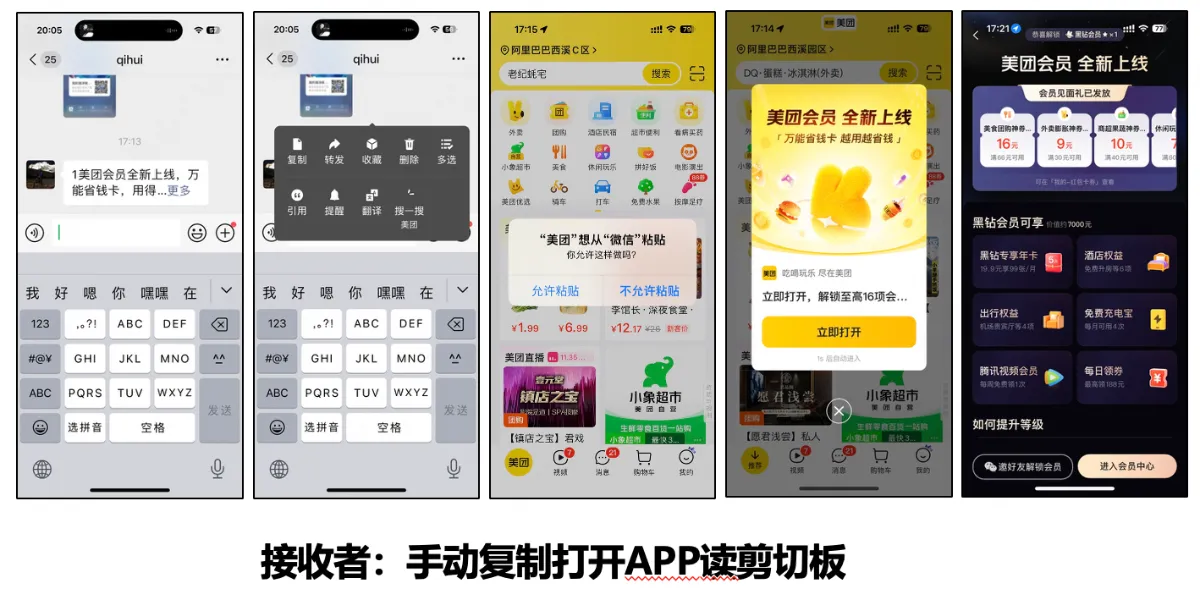
这组图从左到右展示接收者看到消息、长按复制、打开美团后遇到粘贴授权、出现活动预览,最后到达活动页。重点是回流包含多个独立环节,“收到口令”并不等于“已进入活动”。产品应分别处理复制不完整、拒绝粘贴、识别失败和活动失效;这些截图也不能证明所有设备与版本都采用相同流程。
预览图同时显示“立即打开”和自动进入倒计时,因此不能把页面到达一律解释为用户主动确认。更清楚的设计是让用户看见内容后选择是否继续,提供明显的关闭入口;解析口令不应直接代替领券、助力或购买等业务确认。
Apple在iOS 16相关文档中介绍了跨应用剪贴板访问许可,以及用于明确表达粘贴意图的UIPasteControl。Android也对剪贴板访问和展示作了限制。实现应遵循系统机制,测试不同版本、权限状态及剪贴板已被覆盖等情况,而不是假定打开应用就能读取内容。
用户拒绝粘贴或解析服务异常时,应允许手动输入、重试和退出。活动过期、无资格或内容下架时,应解释原因,不自动换成其他推广。可以记录失败类型帮助定位问题,不必为此收集整段聊天文字。
三、口令能记录来源,但不能自动还原完整传播图
一个可行的设计是用不暴露个人信息的分享标识,关联内容、活动、生成时间和必要的来源信息。接收者使用该口令后,系统再按公开的业务规则记录后续事件。
需要把几个口径分开:
| 事件 | 能说明什么 |
|---|---|
| 口令生成、复制 | 用户发起了分享准备,不能证明发送 |
| 口令解析成功 | 某次使用带着该标识回流,不能证明全部中间转发关系 |
| 页面到达 | 内容被打开,不能证明有效新增 |
| 登录后的有效参与 | 可以按规则与账号关联,仍需去重、资格校验和归因窗口 |
例如甲生成口令,乙转发给丙,丙才打开应用。若乙没有生成新的分享标识,后台可能仍只看到甲的来源码,不能凭空认定乙是中间传播者。口令也无法直接获知某条微信消息发给了谁。
推广结算尤其不能只认“最后解析到的口令”。应明确多次触达如何处理,结合有效行为、异常复核与申诉,避免后来出现的代码覆盖真实贡献。来源码不应兼作登录凭据,也不应仅凭持有口令就执行支付或助力。
四、平台与黑灰产的博弈,核心是保护用户意愿和归因
口令有两类主要滥用风险:把用户没有复制的推广内容写进剪贴板,或替换原内容对应的推广标识。前者制造虚假访问,后者可能污染来源归属;批量生成口令本身则不足以证明作弊,还需核实流量、行为和收益。
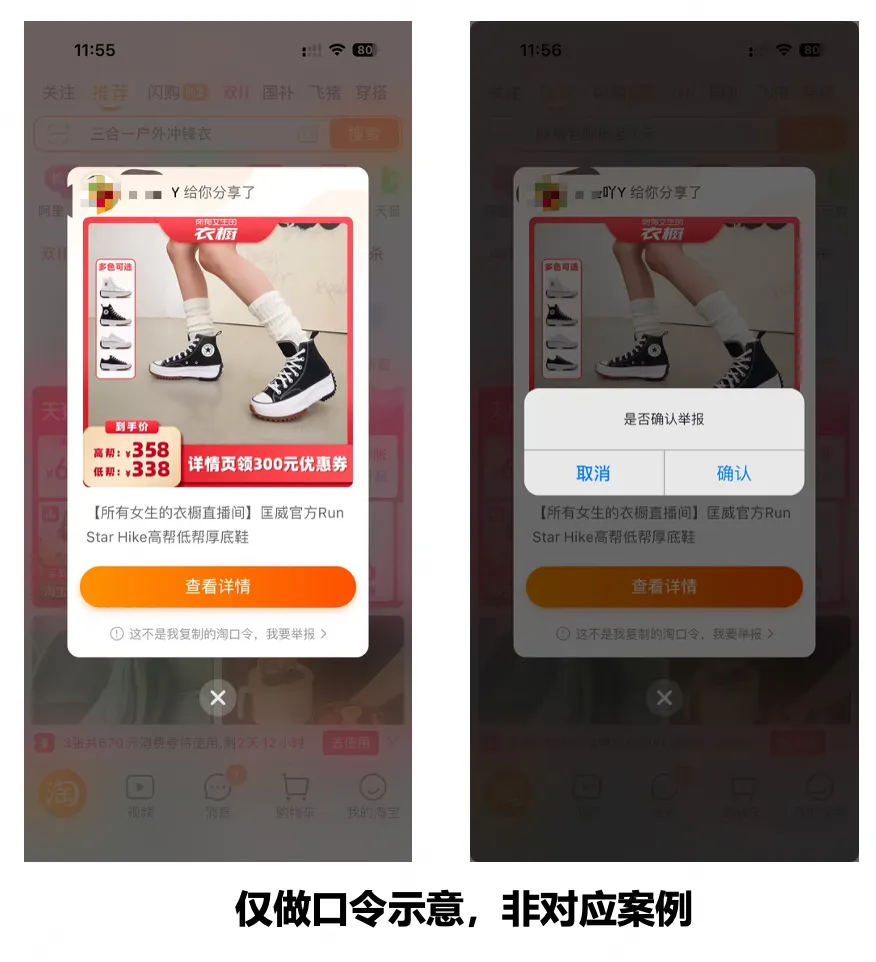
左图展示淘宝识别口令后的商品卡片,底部提供“这不是我复制的淘口令”的举报入口;右图展示举报确认框。重点是识别结果出现后,用户仍能关闭、质疑并反馈。产品应把反馈接到来源核查与结算复核,不能只提供一个无人处理的按钮。
这组图已经标明“仅做口令示意,非对应案例”。它不能证明商品是假货、商家参与劫持或用户已经误购;一次举报是调查线索,也不能直接代替责任认定。
江苏检察网2026年5月转载的报道,披露了一起发生于扫码停车、充电等场景的剪贴板劫持案件:用户后续打开视频应用时,账号在不知情情况下为陌生人完成助力。报道中的行为发生于2023年至2024年。这个案例说明,解析外部文字后直接执行行为,会放大非自愿流量的危害;它与淘宝商品误购不是同一案例。
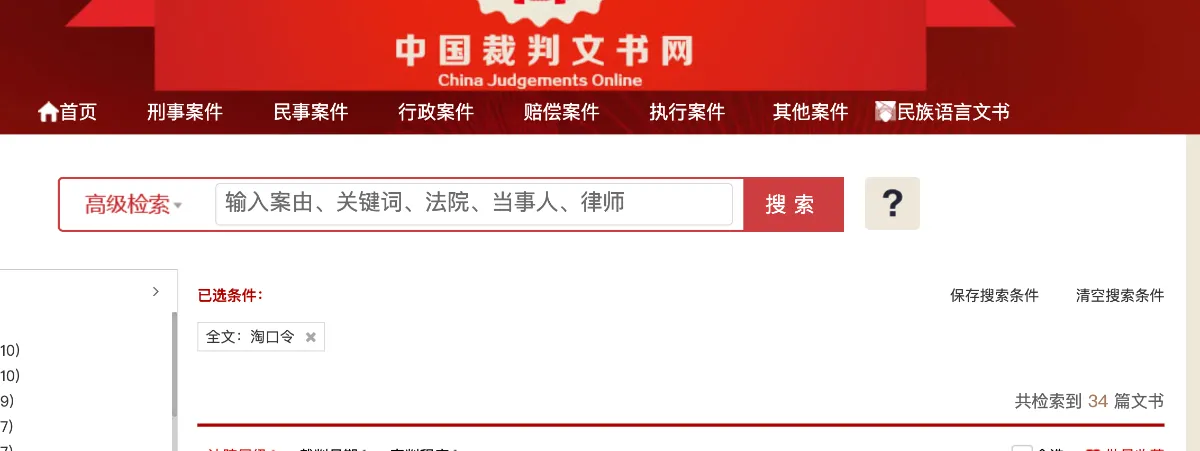
图中只是以“淘口令”为关键词的裁判文书检索页面,未展示具体案号和裁判事实。重点是区分检索线索与已核实案例。运营引用争议事件时应追到原文,不能用搜索结果数量证明某类违法普遍存在。
防护应覆盖完整过程:生成时设置合理有效期与撤销能力;解析时校验服务端映射、内容状态和请求频率;展示时提供预览与确认;结算时核验有效行为、保留必要审计记录,并支持复核。
签名或服务端校验可以防止部分篡改,却不能阻止攻击者把一条合法口令整体换成另一条合法口令。因此,技术校验还要结合来源异常、用户反馈和结算审查。对涉嫌劫持的SDK或渠道,应暂停并核查写入行为,修复根因,不能只轮换编码格式。
口令分享值得保留的能力,是让用户主动带着明确的内容线索回到应用。判断效果时,把解析成功、有效参与、投诉和异常结算一起看,才不会把被劫持的操作误算成增长。